도입: 암호화폐 시장 부상과 함께 은밀해진 ‘크립토재킹(Cryptojacking)’의 위협
가상자산 시장의 급격한 성장과 함께 암호화폐의 경제적 가치가 그 어느 때보다 높아지면서, 사이버 공격자들의 수법 또한 날로 정교해지고 다양화되고 있습니다. 과거 사이버 범죄의 주류를 이루었던 랜섬웨어(Ransomware)는 피해자의 데이터를 강제로 암호화한 뒤 금전을 요구하는 요란하고 즉각적인 방식이었으나, 최근에는 타인의 인프라에 몰래 상주하며 컴퓨팅 자원만을 은밀하게 탈취하는 크립토재킹(Cryptojacking) 공격이 대세로 자리 잡았습니다.
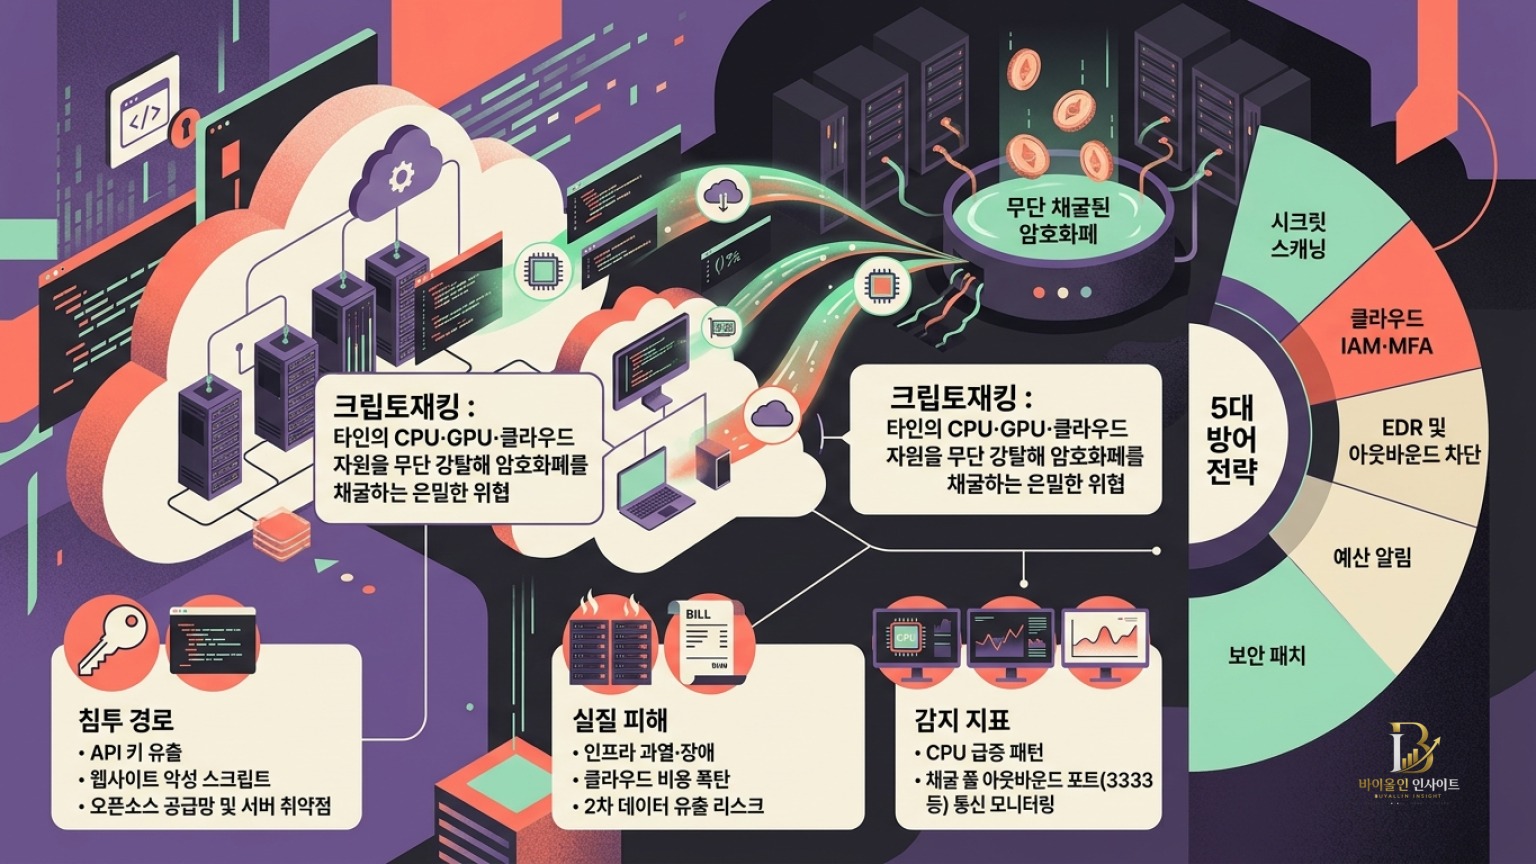
크립토재킹은 개인의 PC, 모바일 기기부터 기업의 온프레미스 서버, 나아가 AWS, GCP, Azure와 같은 고성능 클라우드 인프라에 악성 코드를 침투시켜 소유자의 승인 없이 암호화폐를 무단 채굴(Mining)하는 대표적인 자원 침해형 사이버 공격입니다. 이 공격은 시스템 작동을 즉각 정지시키거나 파일을 파괴하지 않기 때문에 사용자와 보안 관리자가 초기에 이상 징후를 감지하기 매우 어렵습니다. 장기간 방치될 경우 전력비용 급증, 하드웨어 수명 단축, 과도한 클라우드 요금 폭탄, 2차 내부망 데이터 유출이라는 심각한 경제적·보안적 손실을 유발하게 됩니다.
본 가이드에서는 크립토재킹의 정교한 작동 메커니즘과 주요 침투 경로, 실시간 이상 감지 기법, 그리고 개인과 기업이 즉시 현장에 적용할 수 있는 5가지 실전 보안 대응 방안을 정밀하게 분석하여 제시합니다.
크립토재킹이란 무엇인가? 작동 원리와 주요 유형
크립토재킹은 ‘암호화폐(Cryptocurrency)’와 ‘해이잭킹(Hijacking)’의 합성어로, 피해자의 중앙처리장치(CPU), 그래픽처리장치(GPU), 메모리(RAM) 연산 능력을 무단으로 강탈해 익명성이 높은 암호화폐(주로 모네로(Monero, XMR), 데로(Dero) 등 다크코인 계열)를 채굴하는 공격 기법입니다. 비트코인처럼 전용 ASIC 장비가 필수적인 암호화폐와 달리, 모네로의 RandomX 알고리즘은 일반 CPU 환경에서도 높은 효율을 내기 때문에 공격자들의 주 표적이 됩니다.
1. 파일 기반(File-based) 크립토재킹
피싱 이메일의 악성 첨부파일, 불법 크랙 소프트웨어 다운로드, 악성 토렌트 파일 등을 통해 대상 시스템에 전통적인 실행 파일(.exe, .sh) 형태의 채굴 프로그램(예: XMRig 변종 악성코드)을 직접 설치하는 공격 방식입니다. 공격자는 Windows의 작업 스케줄러(Task Scheduler)나 Linux의 Crontab, systemd 서비스 데몬에 채굴 스크립트를 무단 등록하여 재부팅 후에도 지속성(Persistence)을 유지하도록 설정합니다.
2. 파일리스(Fileless) 메모리 상주형 공격
하드디스크에 악성 파일 자국을 남기지 않고, 파워셸(PowerShell), WMI(Windows Management Instrumentation), 자바스크립트 등 운영체제의 정식 관리 도구 프로세스 메모리 상에 악성 코드를 직접 주입하여 실행하는 기법입니다. 시그니처 기반의 정적 분석을 수행하는 전통적인 백신(Antivirus) 솔루션을 효과적으로 우회할 수 있어, 위협 탐지가 매우 까다로운 특징이 있습니다.
3. 브라우저 기반(In-Browser) 드라이브바이 채굴
보안이 취약하거나 관리되지 않는 웹사이트에 악성 자바스크립트(JavaScript) 또는 웹어셈블리(WebAssembly, WASM) 채굴 코드를 몰래 주입하는 방식입니다. 일반 사용자가 해당 웹페이지에 접속해 접속 상태를 유지하는 동안, 사용자의 웹 브라우저 프로세스가 백그라운드에서 암호화폐 연산을 수행합니다. 접속 탭을 닫으면 채굴이 중단되나, 방문자가 많은 대형 포털이나 스티밍 사이트에 주입될 경우 엄청난 연산 파워를 수집하게 됩니다.
4. 클라우드 API 및 컨테이너 하이재킹
최근 기업 환경에서 가장 막대한 금융 피해를 발생시키는 지능형 공격 유형입니다. 개발자의 공개 GitHub 저장소 등에 실수로 업로드된 AWS, GCP, Azure 등의 API Access Key를 탈취하거나, 설정이 오작동한 도커(Docker) 소켓 또는 쿠버네티스(Kubernetes) API 서버의 취약점을 공격합니다. 공격자는 탈취한 자격 증명으로 초고성능 GPU 인스턴스(예: AWS p3, g4 시리즈)를 수십~수백 대 몰래 생성하여 대규모 채굴 봇넷을 구축합니다.
크립토재킹의 주요 침투 경로와 최신 사례
공격자들은 단시간 내에 최대의 컴퓨팅 연산 능력을 확보하기 위해 인프라의 취약 접점을 집중 공격합니다.
- 개발 도구 및 소스코드 공급망 공격: CI/CD 파이프라인이나 오픈소스 패키지 관리자(npm, PyPI, RubyGems)에 악성 채굴 스크립트를 주입하는 타이포스쿼팅(Typosquatting) 공격을 수행합니다. 개발 환경에 저장된 클라우드 자격 증명(Secrets)을 탈취하여 클라우드 전반을 장악합니다.
- 서버 및 웹 애플리케이션 미패치 취약점(CVE) 악용: Apache Log4j(Log4Shell), Spring4Shell, Confluence, F5 BIG-IP 등 파급력이 큰 RCE(원격 코드 실행) 취약점을 이용해 웹 서버 내부 권한을 탈취한 후 채굴 악성코드를 자동 설치합니다.
- 정상 관리 계정 탈취(Credential Stuffing): 다중 요소 인증(MFA)이 적용되지 않은 VPN 계정이나 RDP, SSH 관리자 접근 키를 유출된 계정 목록을 통해 탈취하여 내부망으로 다이렉트 침투를 시도합니다.
개인과 기업이 받는 실질적 피해와 경제적 리스크
크립토재킹은 단순히 ‘컴퓨터가 약간 느려지는 현상’에 그치지 않으며, 기업과 개인의 재무 및 운영 안정성에 상당한 타격을 입힙니다.
- 클라우드 인프라 비용 폭탄: 해커가 탈취한 클라우드 계정으로 고성능 가상 머신(EC2, Compute Engine)을 대규모 가동할 경우, 불과 며칠 사이에 수천만 원에서 수억 원에 달하는 무단 채굴 비용 청구서가 발행될 수 있습니다.
- 하드웨어 과열 및 장비 수명 단축: CPU/GPU 및 서버 부품이 24시간 내내 100% 점유율로 작동함에 따라 극심한 발열과 전력 소비가 발생하고, 서버 장비의 물리적 고장 및 수명 단축을 초래합니다.
- 핵심 비즈니스 서비스 장애 및 응답 지연: 정상적인 고객 요청 및 데이터베이스 연산을 처리해야 할 서버 컴퓨팅 자원이 채굴에 강탈당함에 따라 웹사이트 응답 속도가 급격히 지연되고 서비스 다운 타임이 발생합니다.
- 2차 침해로의 확대 및 데이터 유출: 시스템 내부에 채굴 악성코드가 상주한다는 것은 해커가 이미 내부망 접근 권한을 확보했음을 의미합니다. 이는 향후 랜섬웨어 유포나 기밀 데이터 유출의 통로로 악용될 수 있습니다.
크립토재킹 실시간 감지 및 진단 방법
크립토재킹 피해를 최소화하기 위해서는 이상 징후를 초기에 식별할 수 있는 다각도의 모니터링 체계 구축이 필수적입니다.
1. 자원 사용량 이상 패턴 감시 (CPU/GPU Spike)
특별한 업무 트래픽이나 배치 작업이 없음에도 특정 서버나 PC의 CPU·GPU 사용량이 지속적으로 80~100%를 유지하거나, 사용자가 자리를 비운 야간시간대 및 주말에 자원 사용량이 급증하는 패턴을 모니터링 체계(Datadog, AWS CloudWatch 등)를 통해 정밀 감시해야 합니다.
2. 외부 채굴 풀(Mining Pool) 아웃바운드 통신 감지
채굴 프로그램은 암호화폐 연산 결과값을 중앙 서버와 공유하기 위해 외부 채굴 풀(Mining Pool)과 지속 통신합니다. 차세대 방화벽(NGFW)이나 네트워크 IDS/IPS를 활용하여 알려진 채굴 포트(3333, 4444, 8888, 14444 등) 및 Stratum 프로토콜 기반 트래픽 발생 여부를 실시간 탐지해야 합니다.
3. 의심스러운 프로세스 및 메모리 분석
Windows 작업 관리자, Linux process tree, Process Explorer 도구를 사용하여 무작위 문자열로 구성된 프로세스명, 임시 디렉토리(/tmp, /var/tmp, AppData)에서 실행되는 파일, systemd 서비스 및 Crontab에 인가 없이 등록된 스케줄러 항목을 주기적으로 분석합니다.
4. 컨테이너 및 쿠버네티스(Kubernetes) 팟 이상 모니터링
클라우드 네이티브 환경에서는 팟(Pod)이 원인 없이 자주 재시작되거나, 특정 컨테이너가 Resource Limit 상한선까지 지속적으로 CPU를 사용하는 현상을 모니터링해야 합니다. `kubectl top pods` 명령 및 Prometheus, Grafana 대시보드를 구축하여 컨테이너별 자원 소비율을 실시간 추적하고, 서명되지 않은 무단 컨테이너 이미지의 실행 여부를 지속 검증합니다.
크립토재킹 방어를 위한 5가지 실전 보안 대응 방안
1. 소스코드 시크릿 스캐닝(Secret Scanning) 및 Push Protection 의무화
개발자가 GitHub, GitLab 등에 소스코드를 업로드할 때 클라우드 API 키, SSH 키, DB 접속 자격 증명이 실수로 포함되는 것을 차단해야 합니다. GitHub의 Push Protection 및 Secret Scanning 기능을 활성화하여 인증 정보 유출 시 자동으로 커밋을 block하고 해당 키를 무효화하는 automated pipeline을 구축합니다.
2. 클라우드 IAM 최소 권한 원칙 및 MFA/2FA 강제 적용
클라우드 IAM(Identity and Access Management) 환경에서 ‘최소 권한 원칙(Principle of Least Privilege)’을 엄격히 적용하여, 개별 서비스 계정이 대형 GPU 인스턴스를 무단 생성하지 못하도록 권한 범위를 제약합니다. 또한 모든 루트 및 IAM 계정에 다중 요소 인증(MFA) 적용을 강제화합니다.
3. EDR/CDR 도입 및 네트워크 아웃바운드 필터링
엔드포인트 위협 대응(EDR) 및 클라우드 위협 감지(CDR) 솔루션을 활용하여 난독화된 프로세스의 이상 행위를 실시간 탐지하고 차단합니다. 아울러 Egress 방화벽 정책과 DNS 필터링을 도입하여 알려진 암호화폐 채굴 풀 IP 및 URL로 향하는 아웃바운드 트래픽을 원천 차단합니다.
4. 클라우드 전용 위협 감지 및 예산 알람(Budget Alert) 설정
AWS GuardDuty, Azure Defender, GCP Security Command Center 등 AI 기반 이상 행동 탐지 서비스를 가동하여 무단 채굴 동작을 자동 차단합니다. 동시에 AWS Budgets 및 Cost Anomaly Detection을 설정해 예측 범위를 초과하는 비용 발생 즉시 담당자에게 알림을 송신하고 인스턴스를 자동 정지시키는 자동 제어 로직을 구현합니다.
5. 정기적인 소프트웨어 패치 및 웹 브라우저 차단 확장 프로그램 활용
운영체제(OS), 웹 서버(Apache, Nginx), 컨테이너(Docker, Kubernetes)의 보안 패치를 신속하게 적용하여 Known Vulnerability(알려진 취약점) 공격을 차단합니다. 사내 임직원 PC에는 NoCoin, MinerBlock 등 크립토재킹 전용 브라우저 차단 확장 프로그램 및 백신을 필수로 운용합니다.
향후 전망: AI 기반 탐지와 Web3 사이버 컴플라이언스의 강화
공격자들은 보안 탐지 솔루션을 우회하기 위해 CPU 점유율을 20~30% 수준으로 정교하게 조절하거나, 사용자가 컴퓨팅 작업을 시작하면 자동으로 채굴을 멈추는 인텔리전스 스텔스 악성코드를 도입하고 있습니다. 이에 대응하여 보안업계와 AWS, Google Cloud, Microsoft Azure 등 주요 클라우드 기업들은 머신러닝 기반의 **이상 행동 자원 모니터링(Behavioral Anomaly Detection)**을 자체 보안 플랫폼에 표준 내장하고 있습니다.
한국인터넷진흥원(KISA), 미국 CISA 등 국내외 보안 전문 기관 역시 기업 인프라 침해사고 대응 모의훈련 시나리오에 크립토재킹 항목을 비중 있게 다루고 있습니다. 앞으로 디지털 자산 규제 및 사이버 보안 컴플라이언스가 강회됨에 따라, 기업의 자원 관리 역량과 무단 채굴 방어 시스템 구축 여부는 핵심 보안 평가 지표로 작용할 전망입니다.
핵심 정리
- 크립토재킹의 본질: 타인의 컴퓨팅 자원과 클라우드 인프라를 몰래 탈취하여 암호화폐를 채굴하는 은밀한 사이버 범죄입니다.
- 실질적 위험성: 장비 과열 및 서비스 장애는 물론, 수천만 원에서 수억 원에 달하는 클라우드 요금 폭탄과 2차 데이터 유출 위험을 초래합니다.
- 핵심 감지 지표: 비정상적인 CPU/GPU 사용량 급증, 알려지지 않은 아웃바운드 채굴 포트 통신, 임시 폴더의 의심스러운 실행 파일, 컨테이너 자원 급증입니다.
- 5대 실전 방어책: ① 시크릿 스캐닝 적용, ② IAM 최소 권한 및 MFA 강제, ③ EDR/CDR 및 아웃바운드 차단, ④ 클라우드 예산 알람 설정, ⑤ 정기 보안 패치 및 브라우저 확장 프로그램 활용입니다.
자주 묻는 질문 (FAQ)
Q1. 크립토재킹에 감염되면 랜섬웨어처럼 내부 데이터가 암호화되나요?
아닙니다. 크립토재킹의 primary 목표는 피해자가 인지하지 못한 상태에서 장기간 컴퓨팅 자원을 채굴에 사용하는 것입니다. 그러나 공격자가 이미 시스템 내부 권한을 확보했음을 의미하므로, 추후 랜섬웨어 유포나 데이터 유출 등 2차 공격으로 이어질 위험이 매우 커 즉시 제거 및 권한 재설정을 진행해야 합니다.
Q2. 웹사이트 접속만으로도 크립토재킹에 감염될 수 있나요?
네, 가능합니다. 이를 드라이브바이 채굴(In-Browser Mining)이라 부르며, 악성 자바스크립트 스크립트가 주입된 웹사이트에 접속해 있는 동안 사용자의 웹 브라우저가 배경에서 연산 작업을 수행하게 됩니다. 광고 차단기나 크립토재킹 차단 전용 브라우저 확장 프로그램을 사용하여 예방할 수 있습니다.
Q3. AWS 같은 클라우드 환경에서 크립토재킹 요금 폭탄을 피하는 가장 확실한 방법은 무엇인가요?
공개 저장소로의 API Key 유출을 막는 GitHub Push Protection 설정과 AWS GuardDuty 이상 감지 서비스 활성화가 필수적입니다. 또한 AWS Budgets 및 Cost Anomaly Detection을 설정하여 설정 범위를 넘어서는 비용이 발생할 경우 Lambda 함수를 통해 인스턴스를 자동으로 정지시키는 자동 제어 파이프라인을 구축하는 것이 가장 안전합니다.